执行摘要
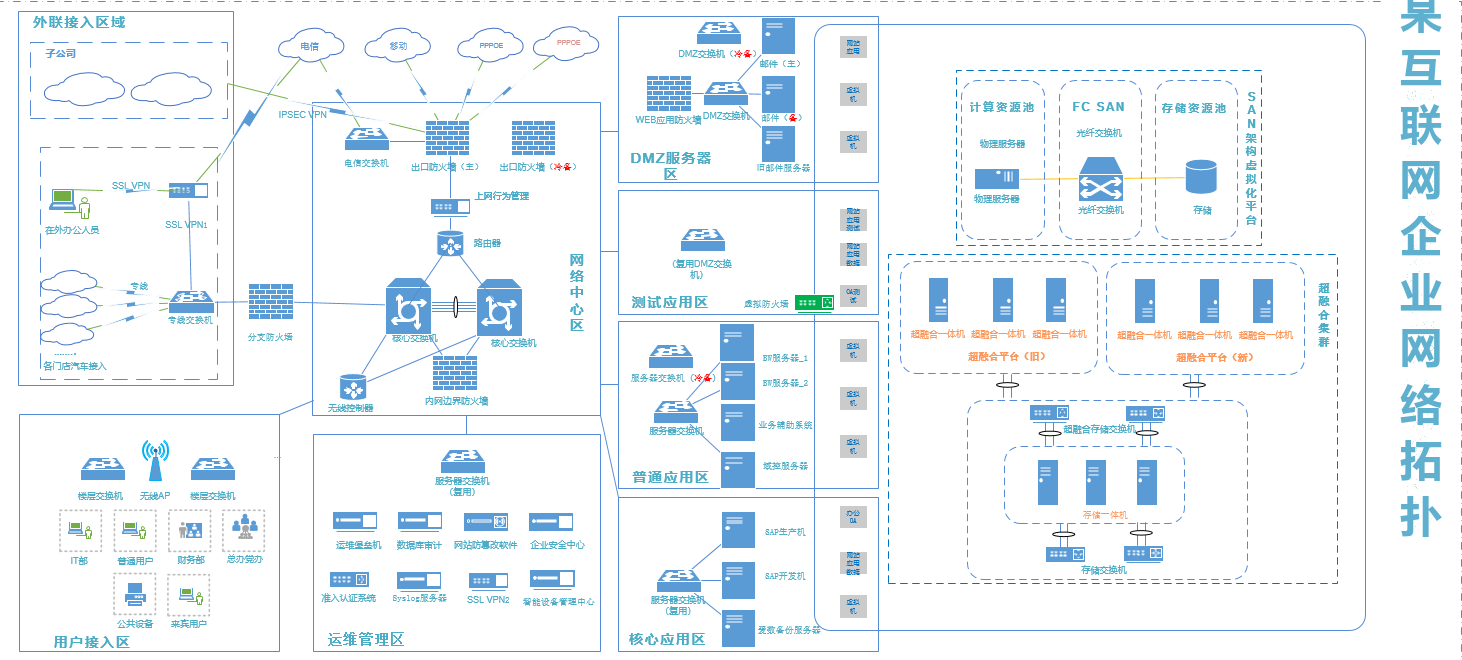
本案例为某互联网企业的零信任组网建设。该企业网络出口有电信、移动两条线路,边界为专线交换机下接防火墙再到核心交换机,核心交换机下划分用户接入区、DMZ 服务器区、安全运维区、测试应用区、普通应用区、核心应用区六个区域。互联网企业业务系统多、远程办公与多地协同频繁,传统"边界内即可信"的防护模型难以应对合法身份伪造等社工类攻击。项目基于深信服零信任 aTrust 采用分离式部署:零信任控制中心(aTrust-SDPC)单臂部署在安全运维区,出口防火墙映射 443 端口承担用户认证、鉴权、策略管理与处置结果下发;零信任代理网关(aTrust-Proxy)单臂部署在外联接入区,防火墙映射 443 与 441 端口承担应用访问代理、策略执行并收集访问请求原始数据。安全能力上,以"用户及终端合法性、最小 / 最细粒度权限管控、行为审计及异常处理、加密算法有效性"四方面为纲领:多种组合身份认证(用户名密码 + 短信验证码)、主认证 + 辅助认证与增强认证、PC 端安全基线检查、基于应用的细粒度授权(用户仅能访问同一服务器上的有限页面)、按组织 / 标签 / 角色 / 用户分配权限、第三代 SPA 单包授权配合 HIPS 与 WAF 保障设备自身安全;体验上兼容 Windows、MAC、移动终端与信创 UOS / 麒麟,B/S 应用免插件访问、单点登录,并以流压缩、流缓存、TCP 协议代理提升访问速度。建成后远程与分支人员的每一次访问都经过身份与终端双重验证、按应用最小授权、全程审计留存,日志按《网络安全法》要求留存 6 个月以上。
一、项目背景与建设目标
该企业为互联网企业,业务系统数量多、迭代快,员工远程办公与多地协同访问频繁,数据资产是企业的核心竞争力。当前黑客攻击技术呈现多样化特点,合法身份伪造及其他社工类攻击技术给系统接入安全提出了新的挑战——黑客可以很轻松地冒用他人身份信息,以合法身份访问业务系统、做非法的事。传统依赖网络边界"进入内网即可信"的防护模型已难以适应,系统接入安全的保障工作需要从用户及终端合法性、最小 / 最细粒度权限管控、行为审计及异常处理、加密算法有效性四个方面开展,保障业务到用户端到端的安全性。本次零信任组网建设预期达到以下目标:
| 维度 | 建设目标 |
|---|---|
| 身份可信 | 提供多种组合身份认证方式(如用户名 / 密码 + 短信验证码认证)与上线准入策略,提升黑客仿冒身份的成本 |
| 终端合规 | 提供 PC 端安全检查机制,终端不符合安全基线则禁止接入用户访问应用 |
| 权限最小化 | 提供基于应用授权的细粒度访问权限控制,按组织、标签、角色、用户等维度分配访问权限 |
| 传输加密 | 根据业务安全级别提供 AES、SHA、RSA、GCM、ECDSA 等加密算法选择,保障数据传输安全 |
| 访问体验 | 兼容 Windows、MAC、移动终端与信创 UOS / 麒麟等环境,B/S 应用免插件访问,移动端与 PC 端单点登录 |
| 合规审计 | 设备日志外发集中存储,按《网络安全法》要求留存 6 个月以上,访问行为全程可审计 |
二、总体设计思路
方案以零信任理念为纲领:不以网络位置作为信任依据,每一次访问都经过验证、按需授权。设计围绕"接入更安全"与"用户更好体验"两条原则展开。
- 接入更安全。多因素组合认证提升仿冒成本;终端安全基线检查防止黑客控制终端接入;基于应用的细粒度授权让用户只能访问有限资源,避免攻击面扩大;第三代 SPA(单包授权)及 HIPS、WAF 等安全能力保护零信任设备自身不被攻击,提高整体安全水位。
- 用户更好体验。安全能力不以牺牲体验为代价:操作系统与浏览器全面兼容,B/S 架构应用免插件访问,轻量级客户端一次安装、无需 JAVA 等额外支持软件即可使用各类新版本浏览器登录;为自有 APP 提供 SDK,用户点击 APP 后自动连接零信任;移动端和 PC 端应用实现单点登录;通过流压缩、流缓存、TCP 协议代理等优化技术提升系统访问速度。
三、总体架构
3.1 建设前网络现状
企业网络出口有电信、移动两条线路,边界设备为专线交换机下接分支防火墙,再到核心交换机;核心交换机下划分六个区域,分别为用户接入区、DMZ 服务器区、安全运维区、测试应用区、普通应用区、核心应用区。
3.2 零信任部署架构
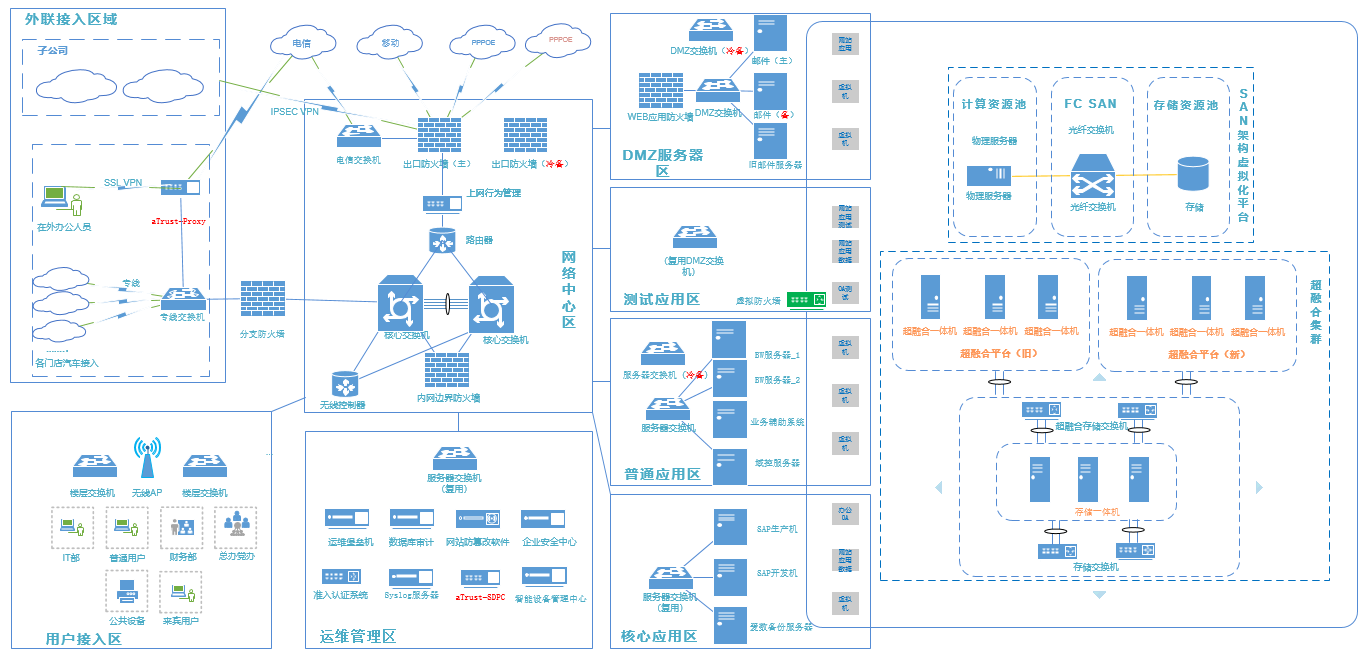
本次采用分离式部署模式,区分控制中心与代理网关两类设备:零信任控制中心(aTrust-SDPC)单臂部署在安全运维区,互联网出口防火墙映射 443 端口给用户做认证、鉴权、策略管理和处置结果下发;零信任代理网关(aTrust-Proxy)单臂部署在外联接入区,互联网出口防火墙映射 443 与 441 端口(441 供隧道类应用使用),给用户做应用访问代理,负责执行控制中心下发的策略,并收集访问请求的原始数据。
| 设备 | 部署模式 | 部署位置 | 主要职责 |
|---|---|---|---|
| 控制中心(aTrust-SDPC) | 单臂部署 | 安全运维区 | 用户认证、鉴权、策略管理与处置结果下发 |
| 代理网关(aTrust-Proxy) | 单臂部署 | 外联接入区 | 应用访问代理,执行控制中心下发的策略,收集访问请求原始数据 |
四、身份认证与准入设计
- 组合身份认证。可根据业务需求采用多种组合认证方式,如用户名 / 密码 + 短信验证码认证,并配合上线准入策略,提升黑客仿冒身份的成本;
- 主认证 + 辅助认证。支持按用户设置不同的认证策略,主认证通过后再按需叠加辅助认证;也可根据用户的访问行为进行增强认证,登录存在风险时通过增强认证解决;
- 第三方认证对接。支持本地认证与第三方认证服务器对接,包括 LDAP / AD、OAuth2、CAS、企业微信、钉钉、飞书、数字证书等,复用企业既有的身份体系;
- 上线准入安全。用户登录时检查设备终端环境,只有终端环境满足条件(安全基线)时才可登录零信任,不满足则阻拦,防止被控终端混入。
五、访问控制与权限设计
权限模型从"网络可达"收敛为"应用可用":用户通过认证后,仅能访问被授权的应用资源。
- 基于应用的细粒度授权。用户只能访问同一台 Web 服务器上的有限页面,防止非法接入用户找到 SQL 注入漏洞页面,收窄攻击面;
- 多维度权限分配。支持按组织、标签、角色、用户等维度分配访问权限,管理员按需配置各类应用的访问权限;
- 资源发布。支持发布 B/S 与 C/S 两种架构的资源,用户登录后才可访问授权资源;
- 设备自身安全。基于第三代 SPA 单包授权,未通过认证的探测报文无法触达服务端口;配合 HIPS 主机入侵防御与 WAF 应用防护,保障零信任设备自身不被攻击。
六、数据安全与防泄密设计
- 终端数据防泄密。通过零信任 UEM(终端环境管理)实现数据落地防泄密能力,防止授权访问的数据在终端侧违规留存与外传;
- 传输加密。根据不同业务的安全级别,提供 AES、SHA、RSA、GCM、ECDSA 等加密算法进行选择,保障数据传输的安全性;
- 日志留存与审计。设备日志支持通过 syslog 服务器外发集中存储,也可对接零信任外置数据中心(支持 UEM 截屏与导入导出日志审计);按《网络安全法》要求,日志留存 6 个月以上,日志服务器存储容量按每天日志量评估配置;
- 访问留痕。代理网关收集每一次访问请求的原始数据,用户行为异常可定位、可回溯。
七、设备高可用设计
零信任体系是企业远程访问的唯一入口,设备自身可靠性直接影响业务可用性,方案提供多层次的高可用部署形态:
- 控制中心本地集群:零信任控制中心支持集群本地部署,最大支持 4 台;
- 控制中心分布式集群:支持分布式集群部署,最大 4 个节点、每个节点最大 4 台组成本地集群,全网共可扩展至 16 台设备;
- 代理网关分离式部署:代理网关支持在多个数据中心多节点部署,由控制中心统一接入,匹配互联网企业多数据中心架构;
- 综合网关模式:对中小规模场景,可采用单台综合网关形态,同样支持最大 4 台的本地集群部署。
八、实施部署
8.1 实施前准备
现场工程师与客户项目接口人、相关领导确认项目需求、实施时间、实施地点,并对上线实施方案进行确认。客户侧需完成以下准备:
| 准备工作 | 要求 |
|---|---|
| 设备安装位置 | 提前规划设备上线安放的机柜位置、设备互连接入时交换机接口 / 配置规划、链路建立与连通测试 |
| 电源准备 | 机房为控制中心与代理网关设备提供电源 |
| 设备 IP 规划 | 提供设备接入网络用到的 IP 地址,并确保该 IP 地址可以访问互联网 |
| 测试终端接入 | 为工程师提供测试网络接入,以便设备上线后测试网络连通性 |
| 日志中心服务器 | 按日志留存 6 个月以上的要求,提供一台 syslog 日志服务器,存储容量按每天日志量评估 |
| 边界出口端口映射 | 控制中心内网 IP 的 443 端口映射到互联网;代理网关内网 IP 的 443 端口映射到互联网,如有隧道应用还需映射 441 端口 |
| 域名与受信 SSL 证书(非必须) | 将域名 A 记录指向代理网关映射后的地址,准备受信 SSL 证书以消除证书不受信告警 |
8.2 设备部署与对接
- 设备上架:工程师按快速上架手册完成设备上架与基础部署,控制中心与代理网关均采用单臂部署,管理端口默认 TCP 4433;
- 认证服务器对接:对接企业本地认证或第三方认证服务器(LDAP / AD、OAuth2、CAS、企业微信、钉钉、飞书、证书等);
- 资源发布:发布 B/S 与 C/S 架构资源,配置按组织、标签、角色、用户的访问授权;
- 日志外发:配置 syslog 服务器或外置数据中心,实现设备日志外发存储。
8.3 上线验证与健康检查
- 上线策略验证:完成部署后进行上线策略验证,确认认证、授权、代理各环节按方案生效;
- 服务进程检查:通过设备 Web 控制台执行健康检查工具,检查设备服务进程是否正常;
- 设备巡检:通过系统内置的设备巡检功能检查设备状态,并可执行安全巡检与标准巡检,确保设备稳定性;
- 实施分工:客户负责实施配合、沟通协调与功能验证结果确认;实施方负责设备配置上线、上线结果记录、现场问题处理与上线故障回退。
九、应用效果
- 接入安全重构:每一次访问都经过身份与终端双重验证,多种组合认证与增强认证大幅提升身份仿冒成本,被控终端、非合规终端无法接入业务系统;
- 权限最小化收敛:基于应用的细粒度授权让用户仅能触达被授权的有限页面,SQL 注入等漏洞页面不再暴露给普通用户,攻击面从"全网可达"收敛为"按需可用";
- 远程访问体验提升:B/S 应用免插件、移动端与 PC 端单点登录、自有 APP 经 SDK 自动连接,配合流压缩、流缓存与 TCP 协议代理优化,员工与分支人员访问业务系统不再受地域和终端限制;
- 全面兼容:覆盖 Windows、MAC、移动终端与信创 UOS / 麒麟环境,新老终端平滑接入;
- 自身安全与稳定:第三代 SPA 单包授权隐藏服务端口,HIPS 与 WAF 保护设备自身;控制中心与代理网关支持集群及多数据中心分离式部署,入口无单点;
- 行为全程可审计:代理网关留存每次访问的原始数据,日志外发集中存储并留存 6 个月以上,异常行为可定位到人、可回溯处置;
- 数据落地防泄密:UEM 终端环境管理实现数据落地防泄密,授权访问的数据在终端侧的留存与外传受到管控。