执行摘要
企业组网的核心矛盾是"一张网撑不起多种场景":总部、分支、门店、远程用户各自接入,架构不规范、链路无冗余、安全无边界。本方案按五个层次构建企业组网体系:以 OSPF/BGP 规范路由、以 STP/VRRP/链路聚合与 QoS 优化二层链路与关键业务承载,核心层以双核心交换机、双引擎双电源的模块化设计兜底可靠性;多场点通过 SD-WAN 组网实现集中管理与智能选路,远程用户通过零信任接入实现以身份为中心的持续验证与最小化授权。五个层次协同形成"总部—分支—远程"一张网,实现互联、冗余、安全与管控的统一。
一、背景与挑战
企业网络随业务扩张逐步长成,缺乏统一规划时问题集中爆发在四个方面:
- 架构不规范。总部与分支机构间路由混乱,次优路径、路由环路时有发生,带宽利用不均衡,故障定位困难。
- 缺少冗余。核心设备单点部署,链路无备份,一旦链路或设备故障业务即中断,恢复全靠人工抢修。
- 多场点互联成本高。分支与门店依赖专线互联,开通慢、资费高、扩容周期长,业务上线等不起。
- 远程接入风险大。远程与移动办公依赖传统 VPN,一次认证长会话放通,账号一旦失陷即可横向访问内网,权限粒度粗。
二、建设目标与总体思路
按"五层组网体系"统筹建设,每一层解决一类问题:
- 路由规范层:统一路由协议与地址规划,让流量走得对。
- 链路优化层:二层协议收敛与 QoS 保障,让流量走得稳。
- 架构冗余层:设备与链路双份兜底,让故障影响不到业务。
- 多场点互联层:SD-WAN 把分支、门店低成本接入一张网,让场点扩得快。
- 远程接入层:零信任让远程用户按身份按需访问,让边界立得住。
建设原则是先规划后实施:先完成 IP 地址、VLAN、路由域的整体规划,再逐层落地设备与策略,避免边建边改。
三、总体架构
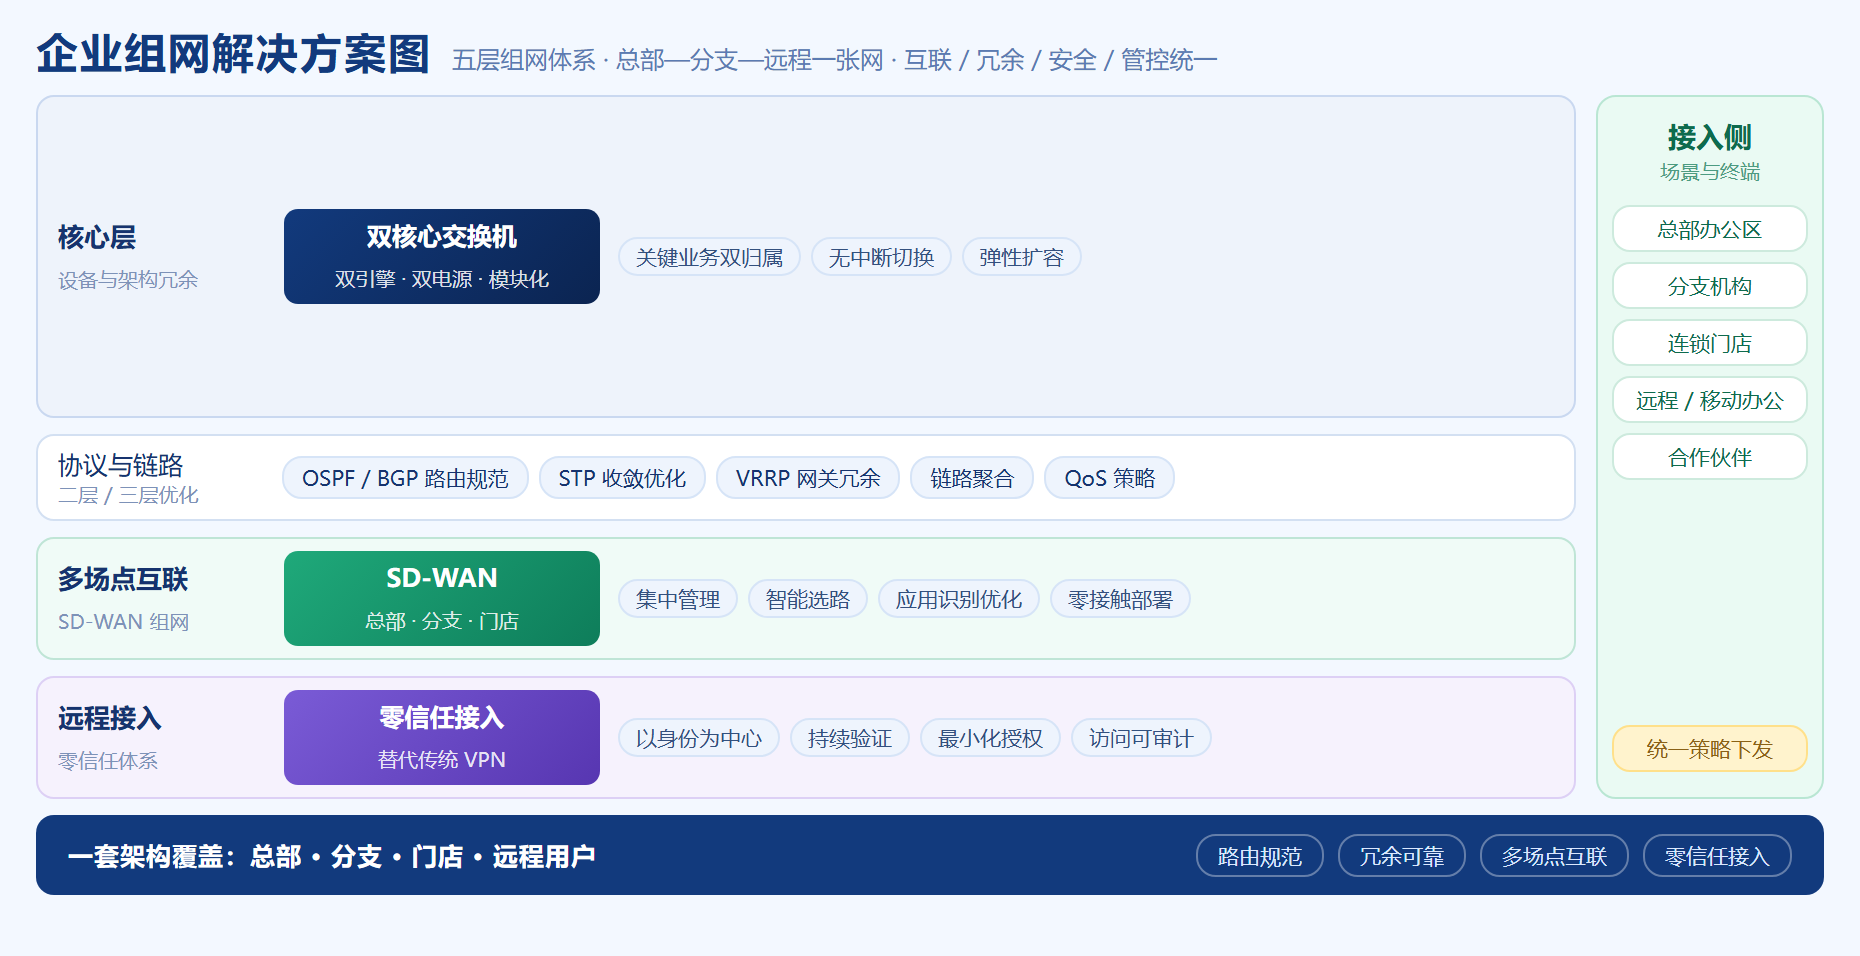
方案整体架构如下图:中间自上而下依次为核心层(双核心交换机、设备与架构冗余)、协议与链路优化(OSPF/BGP、STP/VRRP/链路聚合、QoS)、多场点互联(SD-WAN)与远程接入(零信任);右侧为接入侧场景,总部办公区、分支机构、连锁门店、远程/移动办公与合作伙伴统一策略接入;底部对齐五层体系的目标:路由规范、冗余可靠、多场点互联、零信任接入。
四、建设内容:五层组网体系
4.1 路由规范
统一规划 OSPF/BGP 路由协议:内网以 OSPF 划分区域承载,总部核心与分支边界分层部署;对多线路、多出口场景引入 BGP 控制路由策略。配合统一的 IP 地址与 VLAN 规划,消除路由环路与次优路径,故障收敛时间可控。
4.2 链路与协议优化
优化 STP 生成树收敛,消除二层环路带来的广播风暴;核心网关部署 VRRP 实现主备秒级切换;上联与汇聚链路做链路聚合提升带宽并实现负载分担。在此基础上实施 QoS 策略,对语音、视频、核心业务系统流量分类标记与带宽保障,保证关键业务不受大流量冲击。
4.3 设备与架构冗余
核心层部署双核心交换机,核心设备选用双引擎、双电源配置,采用模块化设计便于平滑扩容;关键业务服务器与汇聚设备双归属接入两台核心,任一引擎、电源或链路故障业务不中断,实现"故障自愈"而非"人工抢修"。
4.4 多场点互联(SD-WAN)
总部、分支、门店通过 SD-WAN 统一组网:控制器集中管理与策略下发,分支设备零接触部署即插即用;基于应用识别做智能路径选择,关键应用走优质链路,普通流量走互联网,专线成本大幅下降;链路质量实时探测,劣化自动切换,业务无感知。
4.5 远程用户接入(零信任)
远程办公与移动办公用户通过零信任接入替代传统 VPN:以身份为中心,接入前先验证用户与设备合规性;访问按应用粒度授权,默认不连通、按需最小化放通;会话持续验证,异常行为实时中断;全部访问行为可审计可追溯,内网横向风险被天然隔离。
五、接入场景与承载方式
| 接入场景 | 承载方式 | 可靠性保障 |
|---|---|---|
| 总部办公区 | 双核心 + 模块化接入交换机,双归属上联 | VRRP 网关冗余、链路聚合、QoS 保障 |
| 分支机构 | SD-WAN 接入,互联网/专线混合承载 | 智能选路、多链路自动切换 |
| 连锁门店 | SD-WAN 零接触部署,即插即用 | 集中运维、云端统一策略 |
| 远程 / 移动办公 | 零信任客户端按需接入 | 身份与设备双重验证、持续评估 |
| 合作伙伴 | 零信任按应用最小化授权开放 | 访问可审计、会话可中断 |
各场景统一由总部策略中心管理,接入方式不同、策略语言一致,避免"每个场景一套规则"的管理负担。
六、实施路线
| 阶段 | 周期 | 内容 |
|---|---|---|
| 一期:规划设计 | 1-2 周 | IP/VLAN/路由域整体规划,梳理业务流量模型与关键业务清单 |
| 二期:核心改造 | 2-3 周 | 双核心上线,VRRP/链路聚合/STP 调优,QoS 策略落地 |
| 三期:路由统一 | 2-3 周 | OSPF/BGP 分区域割接,逐站点验证,消除次优路径 |
| 四期:SD-WAN 组网 | 3-4 周 | 控制器部署,分支/门店设备上线,应用识别与选路策略调优 |
| 五期:零信任接入 | 2-3 周 | 零信任平台上线,用户/设备纳管,按应用授权并灰度切换远程办公 |
七、预期成效
- 稳定可靠:双核心、双引擎、双电源、双归属层层兜底,链路故障秒级自愈,业务无感知;
- 流量有序:路由规范后次优路径与环路清零,QoS 让关键业务带宽始终得到保障;
- 场点快接:SD-WAN 分支门店零接触部署,开通从周级降到天级,专线成本显著下降;
- 远程可控:零信任按身份按应用最小化授权,账号失陷也拿不到内网横向访问权;
- 管理统一:一张网一套策略语言,运维从多头管理转为集中管控,故障定位时间大幅缩短。