执行摘要
本案例为某全国性人寿保险公司的多分支无线网络体系建设。该公司总部位于大连,在全国设有 20 家省级分公司、各级分支机构 390 余家,营业网点与办公区域数量多、分布广,金融行业对数据保密性、网络安全与合规监管的要求严格,总部对分支机构的统一管控是本次建设的核心诉求。项目按"总部统一管控 + 分支隔离防护"的思路建设:总部部署 iBrain NMC 管理平台作为全网核心大脑(硬件或 vNMC 软件形态,按私有云 / 混合云 / 公有云灵活选点);各分支机构按业务规模选型部署,内外网物理隔离,无线经防火墙接入 Internet,内网侧独立成网、经网闸隔离。功能层面以"一台控制器 + 一套统一融合平台"替代传统多平台堆叠:内置无线 AC、网络管理中心、统一认证与上网行为管理四大能力,支持 MAC 地址、短信验证码、微信等 30 余种认证方式,实现员工、访客、临时人员的差别准入;分支侧以 FSE 内网流量安全引擎防护东西向流量,以 SFG 网关保障关键业务带宽。建成后实现总部一屏管全网、员工一次认证全网通行、分支故障分钟级恢复。
一、项目背景与建设目标
某全国性人寿保险公司总部位于大连,目前已在全国开设 20 家省级分公司,累计拥有各级分支机构 390 余家。作为金融机构,公司承保、理赔、客户资料等业务数据涉及大量个人敏感信息,对网络的保密性、安全性与完整性要求远高于一般企业;同时营业网点、办公区域与分支机构数量众多且分布全国,网络安全等级保护与行业监管对终端准入、行为审计均提出了明确要求。本次无线网络体系建设预期达到以下目标:
| 维度 | 建设目标 |
|---|---|
| 内外网隔离 | 为保证公司内网与业务数据安全,内网与外网物理隔离,保障网络的保密性、安全性与完整性 |
| 终端准入 | 入网终端提供双因素认证,通过微信和短信验证码方式对入网用户进行认证 |
| 无线硬件管控 | 无线网通过绑定 MAC 地址等硬件信息对无线接入点进行控制 |
| 出口安全防护 | 无线网络出口采用防火墙设备,阻挡来自外网的病毒入侵和大流量攻击 |
| 总部统一管控 | 总部对各分支机构网络设备统一纳管,全网拓扑可视,配置批量下发 |
| 身份与体验 | 员工一次认证全网通行,业务权限随身份在各分支保持一致 |
二、总体设计思路
设计围绕两条主线展开:一是总部集中管控、分支统一纳管,二是隔离与安全贯穿始终,满足金融行业的合规监管要求。
- 统一管控设计。以总部 iBrain NMC 管理平台为全网核心大脑,管理总部和分支的所有网络设备;分支按业务规模灵活选型,设备接电注册即可被总部统一纳管,实现有线网、无线网、物联网三网统一运维,无需各分支重复建设管理平台。
- 隔离与安全设计。分支端内外网物理隔离,外网承载无线办公与访客接入、经防火墙防护出口,内网独立承载业务系统、经网闸与外网隔离;终端入网执行双因素认证与 MAC 地址硬件管控,内网东西向流量由 FSE 流量安全引擎识别与阻断,安全能力覆盖从边界到内网的各个层面。
三、总体架构
3.1 总部管理平台部署
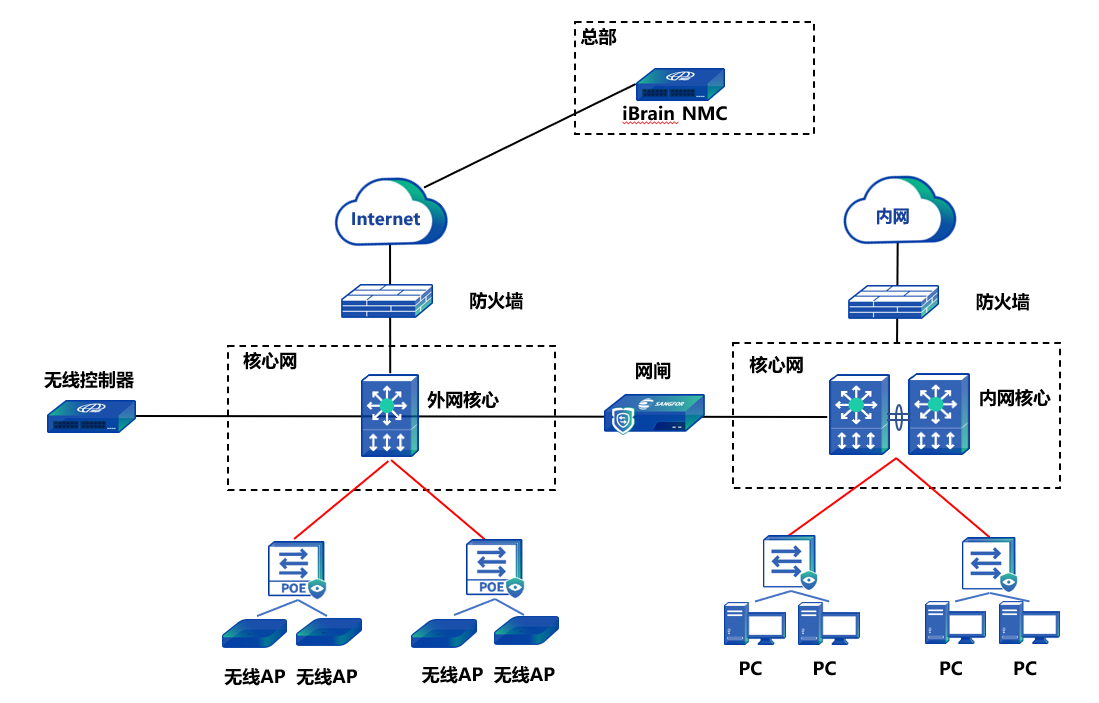
iBrain NMC 是整个组网体系中的核心大脑,管理总部和分支的所有网络设备。它的放置位置和形式根据用户的业务部署方式进行区分:对于完全使用私有云部署的企业,业务数据和管理平台均放在企业总部机房数据中心中;对于混合云部署的企业,部分业务数据上云、本地仍有基于安全或内网考虑的数据,推荐将管理平台放置在本地数据中心;对于完全公有云 / 托管云的企业,管理平台同样可以放置在云端。除硬件形态的 iBrain NMC 外,还有纯软件化的 iBrain vNMC,可以安装在传统的数据中心服务器或者虚拟机上进行部署。
3.2 分支端架构(内外网物理隔离)
分支设计基于分支业务规模进行选型部署,根据需求实现内外网物理隔离,分支网络设备统一受总部管理。分支端的网络规划为:外网侧经防火墙接入 Internet,核心网下挂 PoE 交换机为无线 AP 供电与接入;内网侧独立经防火墙接入内网云,核心网下接办公 PC;内外网核心之间通过网闸隔离,无线控制器旁挂外网核心,全网设备由总部 iBrain NMC 统一纳管。
四、统一融合管理平台设计
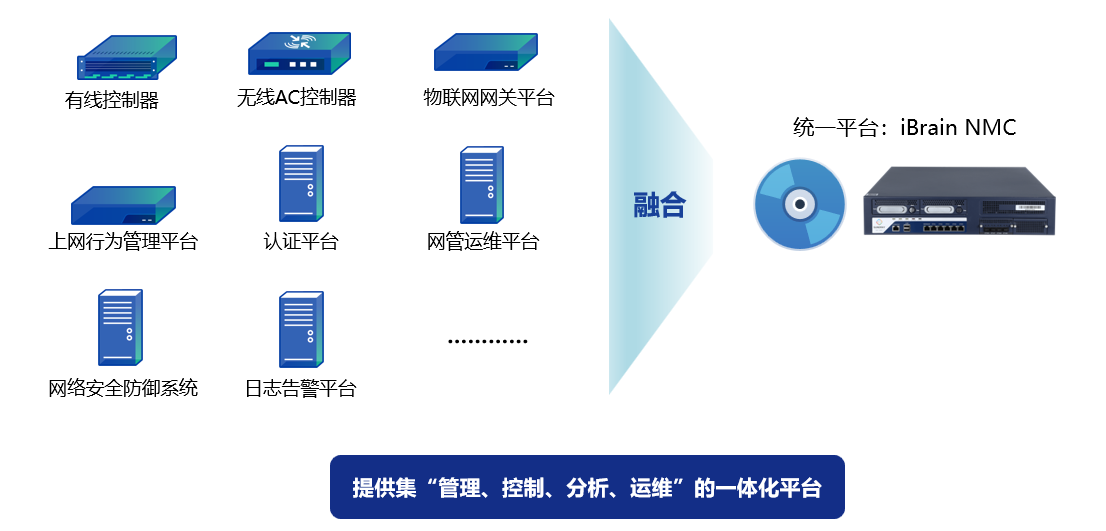
传统运维管理区需要部署多个管理平台和硬件设备,对多分支场景下的运维人员造成极大压力。本方案基于网络控制器内置统一融合管理平台,具备 SDN 软件定义网络、统一认证服务、智能网络分析、上网行为管理等功能模块,以"一台控制器 + 一套平台"覆盖企业办公网络所需的无线控制器、网络管理中心、统一认证平台与上网行为管理四个组件。
4.1 无线控制器
网络控制器集成无线 AC 功能,无需单独购买无线 AC 硬件设备,即可对全网无线 AP 统一管控,包括 AP 的配置下发、软件升级、配置管理、设备管理与射频管理,大幅降低设备采购成本,简化多分支组网架构。
4.2 网络管理中心
通过自主研发的 SDP 技术,可对无线 AP、安视交换机、澎湃框等设备进行统一管理和运维,采用全面 WebGUI 技术,实现去命令行式运维,降低分支 IT 人员的学习成本;界面化、向导式的配置提升网络运维效率。内置网络智能分析模块,提供无线环境质量、网络质量、业务质量、认证质量、边缘安全等多个智能模块,对业务系统的实时网络状况进行分析,并以图形与打分形式直观展示对应业务的网络质量。
4.3 统一认证平台
网络控制器内置统一认证中心,支持 Portal 和 Radius 等 30 余种认证方式,包括 AD 域、账号、短信、802.1X、二维码、微信等;可对接所有支持 Portal2.0、Radius 协议的第三方设备,以及微软 AD 域、Oracle、MySQL、MS-SQL 等外部数据源,满足金融机构内部员工、外部访客、临时工作人员等不同场景的认证需求。
4.4 上网行为管理
网络控制器内置应用识别库和千万级海量 URL 库,可准确识别 6000 多种应用,实现基于用户、接入位置、时间段、终端类型等因素分配不同的上网权限策略;对分支机构上网行为统一审计,满足金融行业对员工上网行为可追溯的监管要求。
五、无线认证与接入安全设计
金融场景下无线终端构成复杂——员工办公终端、访客手机、各类业务终端并存,认证设计既要保证接入安全可控,又要兼顾使用体验。本方案通过策略随行引擎内置的统一认证组件,无需额外授权即可实现全网数据库认证、802.1X 认证、Portal 认证、移动 OA 认证等,实现不同身份下的差别认证。
- MAC 地址认证。基于无线终端 MAC 地址进行访问权限控制,无需安装客户端软件,也无需手动输入用户名或密码,设备首次检测到用户 MAC 地址后即启动认证。适用于哑终端接入场景:终端 MAC 在地址列表范围内时免输入账号密码即可上网,不在列表范围内则走 Web 认证,在便捷上网的同时保证网络安全性。
- 短信验证码认证。终端连接 Wi-Fi 后,在认证界面输入手机号码并点击获取验证码,验证码通过短信下发,用户输入后点击登录即可上网,该方式同时获取了访客手机号码作为身份信息,满足访客留痕要求。
- 微信认证。结合移动办公 OA 应用,便捷管理密码、方便快速找回密码,新终端接入需要 APP 端进行安全校验审核;员工办公使用一人一号,安全性更好,忘记密码可自行重置。
- 双因素认证。对入网终端通过微信和短信验证码两种方式进行认证,满足金融机构对入网身份的双因素要求。
- 角色授权与权限随行。用户认证成功后,基于角色进行用户组权限管控,不同角色用户具备不同的有线无线访问权限;无论有线还是无线、无论在哪个办公区域、无论总部还是分支,均具备相同的上网权限。有别于传统方案中基于 IP 的角色授权,本方案实现基于角色的软件定义接入权限,角色类型可按照用户组别等进行精细化设置,大幅降低管理员的权限管理难度。
六、分支网络安全防护设计
现阶段网络安全事件大部分发生于内网,随着终端接入数量呈指数级增长,内网流量访问行为异常复杂。金融分支机构数量多、IT 力量薄弱,安全建设必须在网络设计之初统一考虑。
6.1 内外网物理隔离与出口防护
- 内网与外网物理隔离:外网侧经防火墙接入 Internet,内网侧独立经防火墙接入内网云,内外网核心之间通过网闸隔离,从物理层面杜绝外部威胁渗透内网;
- 分支出口采用防火墙设备,阻挡来自外网的病毒入侵和大流量攻击,保证分支机构业务的正常开展;
- 无线网通过绑定 MAC 地址等硬件信息对无线接入点进行控制,非授权终端无法接入。
6.2 FSE 内网流量安全引擎
方案引入 FSE 内网流量安全引擎,对内网东西向流量进行识别、呈现与阻断:
- 记录全网东西向流量访问动作:识别全网终端之间的互访记录,以列表形式记录;
- 识别全网异常终端访问行为:通过海量终端互访记录识别风险访问服务,以图形化界面呈现;
- 呈现全网异常访问趋势:以区域互访图形式呈现各个区域、各个角色之间的异常访问情况;
- 阻断风险终端服务:异常 ARP 扫描、TCP 扫描、风险检测终端自动冻结,同时支持一键关闭风险服务与风险端口,让内网传输通道按需开放。
通过 FSE 引擎,可有效防止勒索病毒、蠕虫病毒等在内网环境中扩散,保障分支机构网络安全高效运行。
6.3 SFG 网关流量控制
分支互联网出口带宽有限,经常出现外来访客或内部员工观看视频、进行 P2P 下载,导致分支关键重要业务受到影响;即便增加出口带宽,改善效果也有限,并且需要充分考虑投入产出比。方案中的 SFG 网关保障关键业务带宽、限制下载视频等非关键业务:基于用户角色、应用类型、目的 IP 进行流量管理;支持设置多级流控子通道,区分优先级并预留保障带宽给关键业务使用;支持智能判断,业务调整过程中灵活智能保障关键业务。
七、多分支统一运维设计
7.1 全周期可视化管理
传统网络管理以命令行或分散的网管平台方式进行,多设备配置效率低下。方案以拓扑为核心,采用可视化技术,实现从设备上线、批量配置、状态查看、告警定位到故障恢复的全周期管理:
- 设备上线:设备接电即可自动在拓扑中呈现,可批量选中待激活设备并批量激活,新开分支网点无需专业人员到场调试;
- 批量配置:拖动鼠标选中多个设备进行批量配置,如管理地址、VLAN、认证、端口类型设置等,实现交换设备的快速启用;
- 状态查看:实时查看设备离在线情况、流量负载情况、端口状态、光口状态等,总部可随时掌握全国分支网络运行状况;
- 告警处理:当网络设备出现网络环路、IP 冲突等告警时,设备自动点亮告警图标并直接定位到设备,便于故障快速定位。
7.2 设备一键替换
多分支网络维护场景中,设备故障多集中在接入层交换机:数量多、分布范围广,专业工程师无法快速到场,业务恢复时间长。管理平台融合"一键替换"功能,普通工作人员只需简单的网线插拔即可完成新设备替换故障设备,实现业务快速恢复。
7.3 移动运维与在线用户可视化
- 提供手机 APP 运维,包含无线网络运维、有线交换机管理配置等,无需额外费用即可实现 APP 运维管理,网络管理员随时随地响应分支问题;
- 通过管理平台可及时查看哪些用户接入、接入时间、在线时长、接入终端 IP 地址等全面信息,并统计终端频段分布、终端类型分布、终端操作系统分布等,为安全审计提供数据支撑;
- 本次所采用的无线 AP、汇聚交换机、PoE 交换机均由网络控制器统一管理运维,实现有线网、无线网、物联网三网统一管控。
八、设备功能实现
| 设备 / 组件 | 部署方式 | 实现功能 |
|---|---|---|
| iBrain NMC 管理平台 | 总部部署(硬件 NMC 或 vNMC 软件形态,私有云 / 混合云 / 公有云按业务选点) | 全网核心大脑,统一纳管总部与分支所有网络设备;拓扑为核心的全周期可视化管理;设备批量激活与批量配置;告警自动定位 |
| 网络控制器(统一融合平台) | 分支旁挂外网核心 | 内置无线 AC、网络管理中心、统一认证、上网行为管理四大能力,替代多套专用硬件与管理平台;全 WebGUI 去命令行运维;内置智能分析模块以图形与打分展示业务网络质量 |
| 统一认证平台 | 控制器内置 | 支持 Portal、Radius 等 30 余种认证方式(MAC、短信验证码、微信、802.1X、二维码、AD 域等);入网终端微信 + 短信双因素认证;基于角色的权限随行,总部分支权限一致;对接 AD 域与第三方数据源 |
| 防火墙 | 分支外网、内网出口各独立部署 | 阻挡来自外网的病毒入侵与大流量攻击;配合网闸实现内外网物理隔离 |
| SFG 网关 | 分支出口 | 基于用户角色、应用类型、目的 IP 的流量管理;多级流控子通道预留关键业务保障带宽;智能判断动态保障关键业务 |
| FSE 内网流量安全引擎 | 平台内置 | 记录、识别、呈现全网东西向流量;异常终端访问行为图形化呈现;异常扫描终端自动冻结;一键关闭风险服务与端口,防范勒索与蠕虫病毒内网扩散 |
九、应用效果
- 隔离与合规:分支内外网物理隔离,配合双因素认证、MAC 地址硬件管控与出口防火墙防护,网络保密性、安全性、完整性得到保障,满足金融行业对数据保密与安全合规的监管要求。
- 总部统一管控:以 iBrain NMC 为全网核心大脑,总部一屏纳管全国 390 余家分支设备;有线网、无线网、物联网三网统一运维,无需各分支重复建设管理平台。
- 差别准入与权限随行:员工、访客、临时人员按身份差别认证,一次认证全网通行;基于角色的授权在总部与各分支保持一致,权限管理难度大幅降低。
- 内网安全闭环:FSE 引擎对东西向流量做记录、识别、呈现与阻断,异常扫描终端自动冻结,防范勒索病毒、蠕虫病毒在内网扩散;上网行为统一审计,员工上网可追溯。
- 关键业务保障:SFG 网关多级流控为业务系统预留保障带宽,访客与娱乐流量不再挤占分支出口,业务体验稳定可控。
- 运维提效:以拓扑为核心的全周期可视化运维替代命令行操作;设备一键替换把分支故障处理从"等工程师到场"简化为"插拔网线";手机 APP 移动运维进一步降低响应门槛。
- 成本优化:控制器内置 AC、认证与行为管理能力,省去多套专用硬件与管理平台;分支按业务规模选型,投入与网点规模匹配。