执行摘要
无线网络建设中普遍存在三个矛盾:终端规模增长与覆盖质量、集中管控与分支时延、控制器可靠性与建设成本。本方案采用信锐无线解决方案,按"云端管控 + 分支就近转发"两层组网:在华为云上部署 vNMC 与 SAC 并做冗余组网,vNMC 作为集中管理平台统一负责全网 AP 的激活、策略配置、故障定位与智能运维,SAC 承担无线业务控制与认证;分支站点通过 SIG 融合网关经深信服防火墙 VPN 与总部组网,AP 采用 NAP-3625 三射频 Wi-Fi 6 接入点并启用本地转发,业务流量在分支本地就近出网。管控在云、转发在本地,既保证全网策略统一,又保证分支用网体验,控制器层面无单点。
一、背景与挑战
办公无线网络随终端密度上升,问题从"能不能连上"变成"连上之后稳不稳、快不快、管不管得住":
- 覆盖与容量不足。办公终端激增,会议室、开放工区等高密场景拥堵明显,覆盖存在盲区, roaming 掉线时有发生。
- 控制器单点风险。传统 AC 本地部署,一旦宕机全网无线业务中断;本地双机热备又推高硬件投入。
- 分支管理鞭长莫及。分支站点缺乏专业 IT 人员,设备离线、配置变更都要跑到现场,无线策略与总部两张皮。
- 流量绕行时延高。集中转发模式下分支流量全部经总部控制器出入,链路带宽被占用,办公体验受广域网质量牵制。
二、建设目标与总体思路
按"云端管控 + 分支就近转发"两层组织方案,目标拆解为四条:
- 管控在云:管理面放云端,双节点冗余,管理能力不因单点故障丢失;
- 转发在本地:数据面留分支,业务流量就近出网,时延与总部链路解耦;
- 组网一条隧道:分支经防火墙 VPN 接入,管控通道加密可达;
- 覆盖有依据:勘测先行,AP 点位按容量与覆盖双目标设计。
三、总体架构
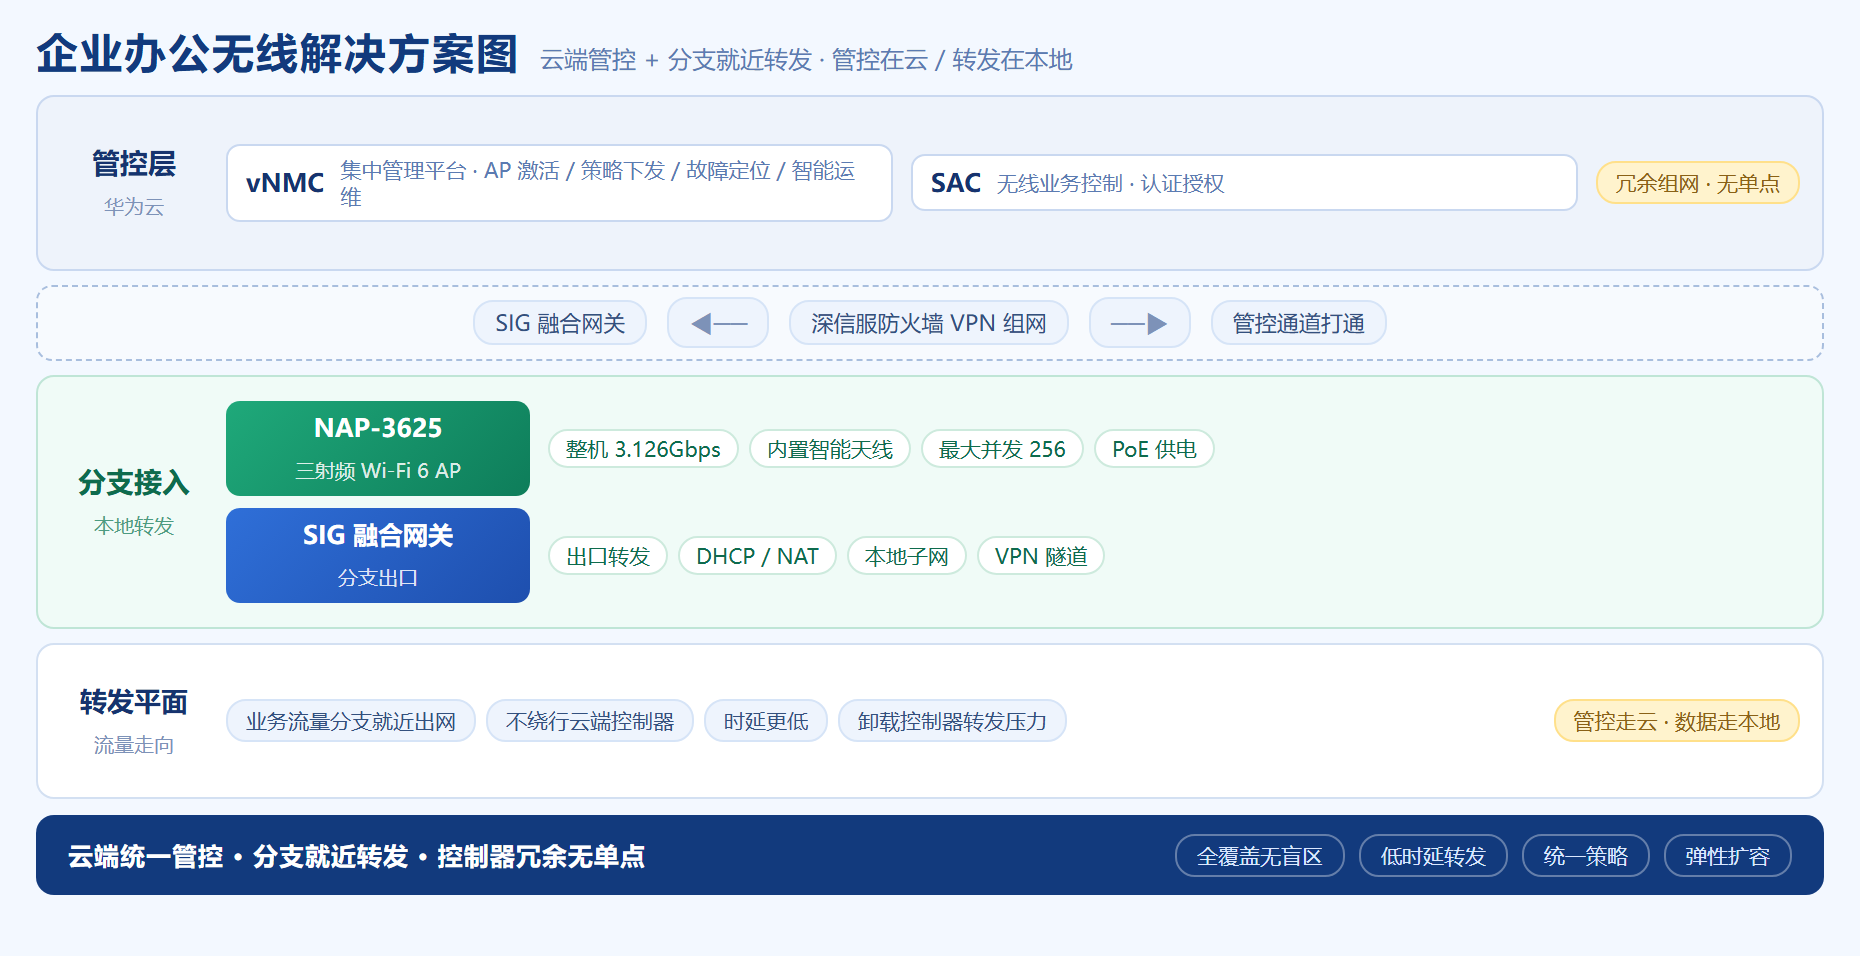
方案整体架构如下图:顶层为华为云上的管控层,vNMC 与 SAC 冗余组网;中间通过 SIG 融合网关与深信服防火墙 VPN 组网打通管控通道;下层为分支接入层,NAP-3625 三射频 Wi-Fi 6 AP 与 SIG 融合网关(分支出口)构成分支无线网络;底部为转发平面,业务流量分支就近出网、不绕行云端控制器,管控与数据分离。
四、建设内容
4.1 云端管控层:vNMC + SAC 冗余组网
在华为云上部署信锐 vNMC 与 SAC,两者冗余组网。vNMC 作为集中管理平台,承担全网 AP 的快速激活、策略配置、故障定位、安全告警与 AI 智能运维,支持全 Web 可视化操作;SAC 承担无线业务控制与用户认证授权。云端部署省去本地服务器与机房投入,借助云平台快照与冗余机制,管理面可靠性远高于单台本地 AC。
4.2 分支接入层:SIG 融合网关 + VPN 组网
分支站点部署 SIG 融合网关作为出口设备,通过深信服防火墙 VPN 与总部组网,打通 AP 至云端 vNMC/SAC 的管控通道。SIG 集出口路由、DHCP/NAT、VPN 隧道能力于一身,一台设备承担分支出口全部角色,即插即用,分支无需专业 IT 人员现场配置。
4.3 无线接入:NAP-3625 三射频 Wi-Fi 6 AP
办公区部署 NAP-3625 无线接入点:三射频设计,整机最大速率 3.126Gbps,内置智能天线,单 AP 最大并发 256 用户,PoE 供电安装灵活。智能射频自动调节信道与功率,降低同频干扰;虚拟 AP 技术可按部门/访客划分多个隔离 SSID,满足办公、访客、物联网终端分类接入。
4.4 转发模式:AP 本地转发
AP 启用本地转发模式,业务流量在分支本地直接转发出网,不经过云端控制器隧道。管控信令与业务数据分离:策略与认证管理走云端通道,用户数据走本地出口。本地转发同时支持基于应用的应用识别与流控策略,分支侧同样能做精细化管理。
4.5 覆盖设计:勘测先行
通过需求调研明确覆盖目标与接入密度,现场勘测确定 AP 点位与安装方式(吸顶/壁挂),高密场景(会议室、报告厅)单独设计;部署后利用智能射频与信道利用率分析持续优化,消除盲区与同频干扰。
五、转发模式选型说明
| 对比项 | 集中转发 | 本地转发(本方案) |
|---|---|---|
| 数据路径 | 分支流量经隧道送至控制器统一转发 | 分支流量本地直接转发出网 |
| 时延表现 | 受广域网链路质量影响大 | 就近出网,时延与总部链路解耦 |
| 带宽占用 | 业务流量占用总部互联网带宽 | 仅管控信令走隧道,带宽压力小 |
| 控制器压力 | 转发压力集中在控制器 | 控制器只做管理,转发压力分散至 AP/分支出口 |
| 适用场景 | 总部同园区、需要集中安全管控 | 分支/门店场景、本地业务为主 |
本方案面向分支与总部异地的办公场景,选择本地转发;总部园区如有需要,同一平台可按 SSID 灵活配置集中转发,两种模式可并存。
六、实施路线
| 阶段 | 周期 | 内容 |
|---|---|---|
| 一期:勘测设计 | 1 周 | 现场勘测与热图仿真,确定 AP 点位、数量与信道规划 |
| 二期:云端部署 | 3-5 天 | 华为云上部署 vNMC 与 SAC,完成冗余组网与基础策略 |
| 三期:分支接入 | 1-2 周 | SIG 融合网关上线,深信服防火墙 VPN 隧道打通,管控通道验证 |
| 四期:无线开通 | 1-2 周 | AP 上线激活,SSID/认证/角色策略下发,本地转发验证 |
| 五期:优化交付 | 持续 | 信道利用率与漫游测试调优,交付覆盖报告与运维手册 |
七、预期成效
- 全覆盖无盲区:勘测设计 + 智能射频调优,办公区域信号连续覆盖,高密场景并发可用;
- 云端统一管控:全网 AP 一个平台管理,策略一次下发全网生效,分支无需现场运维;
- 分支就近转发:业务流量本地出网,时延更低,总部互联网带宽只承载管控信令;
- 控制器冗余无单点:vNMC + SAC 云端冗余组网,管理面可靠性高于本地单机 AC,且省去本地服务器投入;
- 安全接入可控:多 SSID 隔离、统一认证授权、非法 AP 检测反制,办公与访客分类分权接入。