执行摘要
本案例为营口某中型园区的园区网整体建设。园区原有约 200 个终端,网络需同时承载行政办公、生产无线接入、服务器与共享存储等业务,并考虑未来 3~5 年的终端与业务增长。项目按"分区模块化 + 设备级冗余"的思路建设:核心层采用 2 台华为 S6720 以 iStack 堆叠成组,超融合区接入采用 2 台 S5730 堆叠,办公与厂区按无线密度分别部署 S1720-52(PoE)与 S1720-28 接入交换机,双万兆链路聚合上联核心;无线采用 FIT AP 集中式架构、双 AC 热备;出口部署双防火墙与双上网行为管理热备,形成从边界到终端的纵深防护;服务器侧以超融合方式池化计算与存储资源,并配置企业级 NAS 承担共享文件、数据备份与灾难恢复。建成后园区网络无单点、无阻塞,有线无线统一认证,安全与运维均按区域可视可管。
一、项目背景与建设目标
园区网规模为中型园区网,现有用户终端约 200 个。网络不仅要满足当前的办公与生产用网需求,还要适应未来逐步增加的应用多样化、终端数量增长与安全合规要求。本次网络建设项目预期达到以下目标:
| 维度 | 建设目标 |
|---|---|
| 网络速度 | 网络设备融合 4 万兆,骨干速率万兆,千兆速率到桌面 |
| 网络规模 | 现网约 200 个终端,网络容量需适应未来 3~5 年用户数量的增长 |
| 应用发展 | 应对应用多样化,园区网服务器采用虚拟化方式部署,具备时间弹性、性能弹性与成本弹性 |
| 网络接入能力 | 整合统一无线资源,提高安全防护,采用有线无线统一认证 |
| 外部安全防护 | 考虑网络边界安全,部署防火墙、网络入侵检测等安全设备 |
| 内部安全防护 | 防止内部用户引发的安全事故,采用上网行为管理专用设备 |
| 终端安全防护 | 对移动存储设备进行管控,通过资产管理、远程运维、审计强化终端管理,使用杀毒软件防范木马、病毒、恶意软件 |
| 服务器安全防护 | 在园区内网中对服务器再进行一次防护 |
二、总体设计思路
设计围绕两条主线展开:一是按业务属性分区、模块化建设,二是设备与链路双重冗余,消除单点故障。
- 模块化设计。每个模块对应一个部门、功能或业务区域,可根据网络规模灵活扩展;部门或区域内部调整的涉及范围小,便于问题定位。园区划分为厂区无线区、行政办公区、超融合计算区与通信安全区四个区域。
- 冗余设计。关键节点采用双节点冗余,保证设备级可靠——系统中允许一台物理设备故障而不导致系统不可用,同时便于升级维护。
三、总体架构
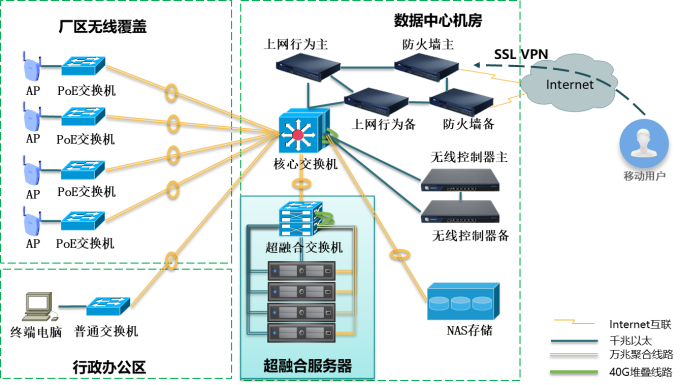
园区网整体架构如下图所示:中部为数据中心机房,核心交换机向下连接厂区无线覆盖与行政办公区的接入交换机,向上经上网行为管理与防火墙双机对接 Internet,并对外提供 SSL VPN 远程接入;右侧为无线控制器双机与 NAS 存储;下方为超融合服务器集群,经独立接入交换机以万兆聚合链路上联核心。各安全区域之间按业务划分,流量在区域边界处接受检测与保护。
四、网络设计
4.1 核心层
核心交换机采用 2 台华为 S6720,以 iStack 集群(堆叠)方式工作,作为网络核心交换设备,其与上、下行设备之间存在链路聚合关系。双机堆叠充分满足园区网络业务对带宽与性能的要求,做到网络无阻塞、业务运行流畅、网络工作稳定可靠不中断。
4.2 超融合区接入层
采用 2 台华为 S5730,同样以 iStack 集群方式工作,作为专用的超融合区接入交换机。为保证冗余和性能,使用聚合链路同核心 S6720 设备互联通信。
4.3 办公与厂区接入层
每层办公楼考虑无线用户密度较大,采用华为 S1720-52 口设备作为无线与有线用户的接入层设备,其支持 PoE(有源以太网)技术,可为部署的无线 AP 直接供电,省去 AP 单独取电与配套适配器;车间无线用户密度较小,采用华为 S1720-28 口设备作为接入层设备,同样采用万兆链路以及高可靠性技术与核心互联。
4.4 链路设计
为减少线路连接的额外开支,接入到核心之间的上行链路设计采用 10Gbps 线路,即万兆到汇聚,以提供高性能、无阻塞的网络服务。同时使用 2 条万兆线路,采用 Eth-Trunk 技术与核心层交换机互联,该技术既能有效利用带宽,又可实现链路级可靠性。
4.5 设备选型汇总
| 区域 / 层次 | 设备 | 部署方式 | 主要作用 |
|---|---|---|---|
| 核心层 | 华为 S6720 × 2 | iStack 堆叠 | 核心交换、链路聚合、无阻塞转发 |
| 超融合区接入 | 华为 S5730 × 2 | iStack 堆叠 | 超融合服务器接入,聚合链路上联核心 |
| 办公楼接入 | 华为 S1720-52 | 万兆上联、PoE 供电 | 无线与有线用户接入,AP 一体化供电 |
| 厂区接入 | 华为 S1720-28 | 万兆上联 | 车间无线与有线用户接入 |
五、无线网络设计
无线采用集中式架构(FIT AP 架构)。其优势是在 AC 上统一配置、AP 零配置、维护简单,支持 L2/L3 漫游与拓扑无关性,适合大规模组网。
- 双机热备。采用 2 台无线控制器,组网方式为双机热备份:由主用设备进行业务转发,备用设备处于监控状态,主用设备实时向备用设备发送状态信息与需备份的信息,当主用设备故障时,备用设备及时接替业务运行。
- 集中转发。采用集中转发(又称隧道转发),业务数据报文由 AP 统一封装后到达 AC 实现转发,AC 不但对 AP 进行管理,还作为 AP 流量的转发中枢。
- 接入安全。无线系统支持国际标准的多种数据加密方式,保护数据不被窃取;支持 802.1X、Portal、短信、微信、二维码等多种认证手段;支持按身份、终端类型、MAC 地址、地理位置等多维度下发控制策略。
- SSID 规划。设置 3 个 SSID,分别配置给厂区内部用户、访客用户与硬件信息认证使用:内部用户结合域用户信息认证,访客认证使用手机号或临时访客身份认证,硬件认证使用设备物理地址进行认证。
六、出口与安全防护设计
出口设计将企业员工网络、公司服务器网络与外部网络划分到不同安全区域,对安全区域间的流量进行检测和保护。出口边界与内部管控均采用双机热备,主用设备上的任何一条线路或设备故障后可立即切换到冗余设备,保证到互联网的业务不中断。
6.1 防火墙(边界防护)
- 双防火墙热备,实现设备与线路级冗余;
- 实现多 WAN 线路的负载均衡,多条 Internet 线路既同时使用又相互备份;
- 实现 SSL VPN 功能,内部人员出差在外也可访问内部共享文件信息,同时需要利用公司内部的身份信息,并限制对某些共享信息的访问;
- 在防火墙功能基础上集成 IPS,防护外网入侵,并针对所有服务器开启反病毒与入侵防御。
6.2 上网行为管理(内部管控)
- 双上网行为管理设备热备,业务转发主备切换不中断;
- 开启 URL 过滤、文件过滤、内容过滤、应用行为控制、反病毒等功能,既保护内网主机不受外网威胁,又防止企业机密信息泄露;
- 封堵 P2P 与 P2P 流媒体应用,封堵游戏类、赌博类、色情类网站访问;
- 识别政策学习类应用(学习强国),保障该类应用的网络带宽;
- 与域认证联动实现一次性密码登录,审计用户上网行为,并将审计事件与人名关联。
6.3 终端与服务器防护
- 终端侧对移动存储设备进行管控,通过资产管理、远程运维、审计功能加强用户设备管理,并以杀毒软件防范木马、病毒与恶意软件;
- 服务器侧在服务器区前置一台虚拟化防火墙,在内网中对服务器再做一次防护,形成最后一道安全访问屏障。
七、超融合与存储设计
超融合设计的目标是提高硬件利用率、降低能耗、提升 IT 运维效率:通过服务器虚拟化将计算资源池化,通过网络虚拟化构建适合虚拟机迁移的大二层环境,最后通过存储虚拟化实现存储空间的融合。
7.1 计算虚拟化
使用 KVM 开源虚拟化技术以及硬件辅助虚拟化技术,将 CPU、内存等硬件资源抽象成共享资源池,再按需重新分配给虚拟机使用,从而提高硬件利用率、降低能耗。通过虚拟机承载的服务器功能包括 AD、GPO、DNS、DHCP、防病毒、终端安全管理等。
7.2 网络虚拟化
使用厂商现有商业硬件产品技术,将产品的系统与功能虚拟化后引入超融合管理平台,通过"所画即所得"功能灵活搭建应用拓扑结构,提升云计算中心的整体扩展性,同时实现多租户环境下的安全隔离;并使用 NGAF 下一代防火墙的软件虚拟化方案,为服务器区提供虚拟化边界防护。
7.3 存储虚拟化
充分利用现有服务器的硬盘资源进行高密整合,互联所有 x86 架构服务器的硬盘总线,实现存储空间的融合,存储之间使用双万兆链路通信。借助分布式存储功能将虚拟机文件存为多个副本,当某一物理主机故障时,虚拟服务器可通过其它物理主机继续运行。
7.4 备份与容灾
使用虚拟化管理平台的备份功能,可将虚拟机备份至 iSCSI、NFS 卷中,用于恢复因硬件故障、灾难发生或病毒、人为出错造成的虚拟服务器无法启动故障。
7.5 企业级 NAS 存储
采用企业级 NAS 存储设备,具备网络存储、文件共享、数据备份三大功能,园区内部用户可在安全管控范围内方便地访问共享数据,并防止服务器因系统宕机、灾难、病毒、人为出错或硬件故障造成数据丢失。
- 硬件配置:选配双口万兆网卡;为加强并发访问能力,选配增加内存;系统可使用空间大于等于 20T。
- 权限与审计:文件服务器使用域信息认证,按域用户身份细粒度到每一个文件夹设置访问权限(可读、可写、可执行、可删除),无权限的文件夹用户不可见;在 AD 中设置策略为每个域用户配置共享盘符,共享文件夹跟随域账户而非固定在某一台电脑上;对共享文件夹进行行为审计,记录所有用户对文件及文件夹的读、写、拷贝、删除操作。
- 访问与防护:支持通过手机 APP 远程访问共享文件夹;启用杀毒功能,对进出 NAS 设备的文件进行病毒检测。
- 数据备份:启用文件夹同步功能,把用友 U8 服务器的数据库备份文件同步一份到 NAS 并支持细粒度恢复;启用文件备份功能,对共享文件夹周期备份并可细粒度恢复;启用服务器备份功能,对虚拟化平台中的虚拟服务器做周期性整机备份,用于灾难恢复。
八、设备功能实现
| 设备 | 部署方式 | 实现功能 |
|---|---|---|
| 防火墙 | 2 台,双机热备 | 线路或设备故障立即切换保障业务不中断;多 WAN 负载均衡且互为备份;SSL VPN 远程接入内部共享文件;集成 IPS,服务器开启反病毒与入侵防御 |
| 上网行为管理 | 2 台,双机热备 | URL / 文件 / 内容过滤、应用行为控制、反病毒;封堵 P2P 与游戏赌博色情类网站;政策学习类应用带宽保障;与域认证联动实现一次性密码登录并审计上网行为 |
| 无线控制器 | 2 台,双机热备 | FIT AP 统一配置与流量转发;访客带宽限制且仅可访问 Internet;重要部门 WLAN 带宽保障,重要流量到达时抑制其它无线流量;域认证联动一次性密码登录;规划 3 个 SSID 分别对应内部用户、访客与硬件认证 |
| 超融合平台 | 集群部署 | 计算、内存、I/O 虚拟化,物理资源池化后重新分配;网络虚拟化以"所画即所得"搭建拓扑并在服务器区前置虚拟防火墙;存储虚拟化融合硬盘资源,分布式存储多副本保障主机故障时业务继续运行;支持向 iSCSI / NFS 卷备份虚拟机 |
| NAS 存储 | 双万兆接入 | 域认证细粒度文件夹权限;AD 策略下发共享盘符随账户漫游;共享文件夹行为审计;手机 APP 远程访问;进出文件病毒检测;U8 数据库备份同步、共享文件夹周期备份与虚拟服务器整机备份,均支持细粒度恢复 |
九、建设成效
- 网络无单点:核心、超融合接入、无线控制器、防火墙、上网行为管理均双机热备,链路采用双万兆 Eth-Trunk 聚合,单条线路或单台设备故障不影响业务。
- 性能达标:万兆到汇聚、千兆到桌面,核心与上下行链路聚合,满足园区业务对带宽与性能的要求,做到无阻塞转发。
- 有线无线一体化:无线采用 FIT AP 集中式架构并有线无线统一认证,3 个 SSID 区分内部用户、访客与硬件认证,访客仅可访问 Internet,内部资源受到保护。
- 纵深安全:边界(防火墙 + IPS)、内部(上网行为管理)、终端(移动存储管控 + 杀毒 + 审计)、服务器(虚拟化防火墙前置)四层防护形成闭环。
- 分区可视可管:厂区无线、行政办公、超融合计算、通信安全四区模块化划分,区域内部调整影响面小、问题定位快;上网与文件行为均可审计到人。
- 资源弹性与可扩展:服务器以虚拟化方式部署,计算与存储均可横向扩展,网络容量按未来 3~5 年终端增长预留,NAS 可用空间不小于 20T,满足后续业务上线需要。
- 数据高可用:分布式存储多副本 + NAS 备份体系(U8 数据库同步、共享文件夹周期备份、虚拟服务器整机备份),关键数据可细粒度恢复。