执行摘要
针对"合规检查屡出漏洞、安全事件频发、安全建设与业务脱节"三大痛点,本方案按"三化六防"思路构建主动安全体系:以风险评估(资产、漏洞、数据摸底)为起点,部署边界安全(下一代防火墙 AF)、行为管控(全网行为管理,支持网络准入 NAC)、终端安全(统一端点安全管理系统 aES)、数据安全(可扩展数据防泄漏 XDLP)四层防护,由安全感知管理平台 SIP 作为智能中枢统一检测、可视与响应,全程对齐网络安全法、数据安全法与等保 2.0(三级)合规基线,最终实现安全能力系统化提升、合规达标、业务与安全深度融合。
一、背景与挑战
多数企业的安全建设是"事件驱动"的:出了问题买设备、迎检前突击整改。典型痛点集中在三处:
- 合规检查屡出漏洞。设备买了不少,但等保测评、行业监管检查仍频繁发现配置类、管理类问题,安全投入与合规效果不成正比。
- 安全事件频发、处置被动。钓鱼邮件、勒索病毒、终端失陷等事件反复出现,缺乏统一检测与联动处置手段,排障靠人盯。
- 安全建设与业务脱节。安全策略"一刀切"影响办公效率,业务部门有抵触;数据资产底数不清,敏感数据在哪里、怎么流转无人说得清。
本方案针对以上问题,给出一条"以风险治理为导向、合规为底线、业务为核心、数据安全为目标"的建设路径。
二、建设目标与总体思路
按"三化六防"思路构建主动安全体系:
- 三化:安全能力平台化、防护体系化、运营常态化。
- 六防:边界防护、行为防护、端点防护、数据防护、智能检测、联动响应。
核心原则:不做设备堆砌,先评估后建设。从资产、漏洞、数据三个维度完成风险摸底,形成安全架构蓝图与实施路线图,让每一分投入都对应明确的合规条款或风险项。
三、总体架构
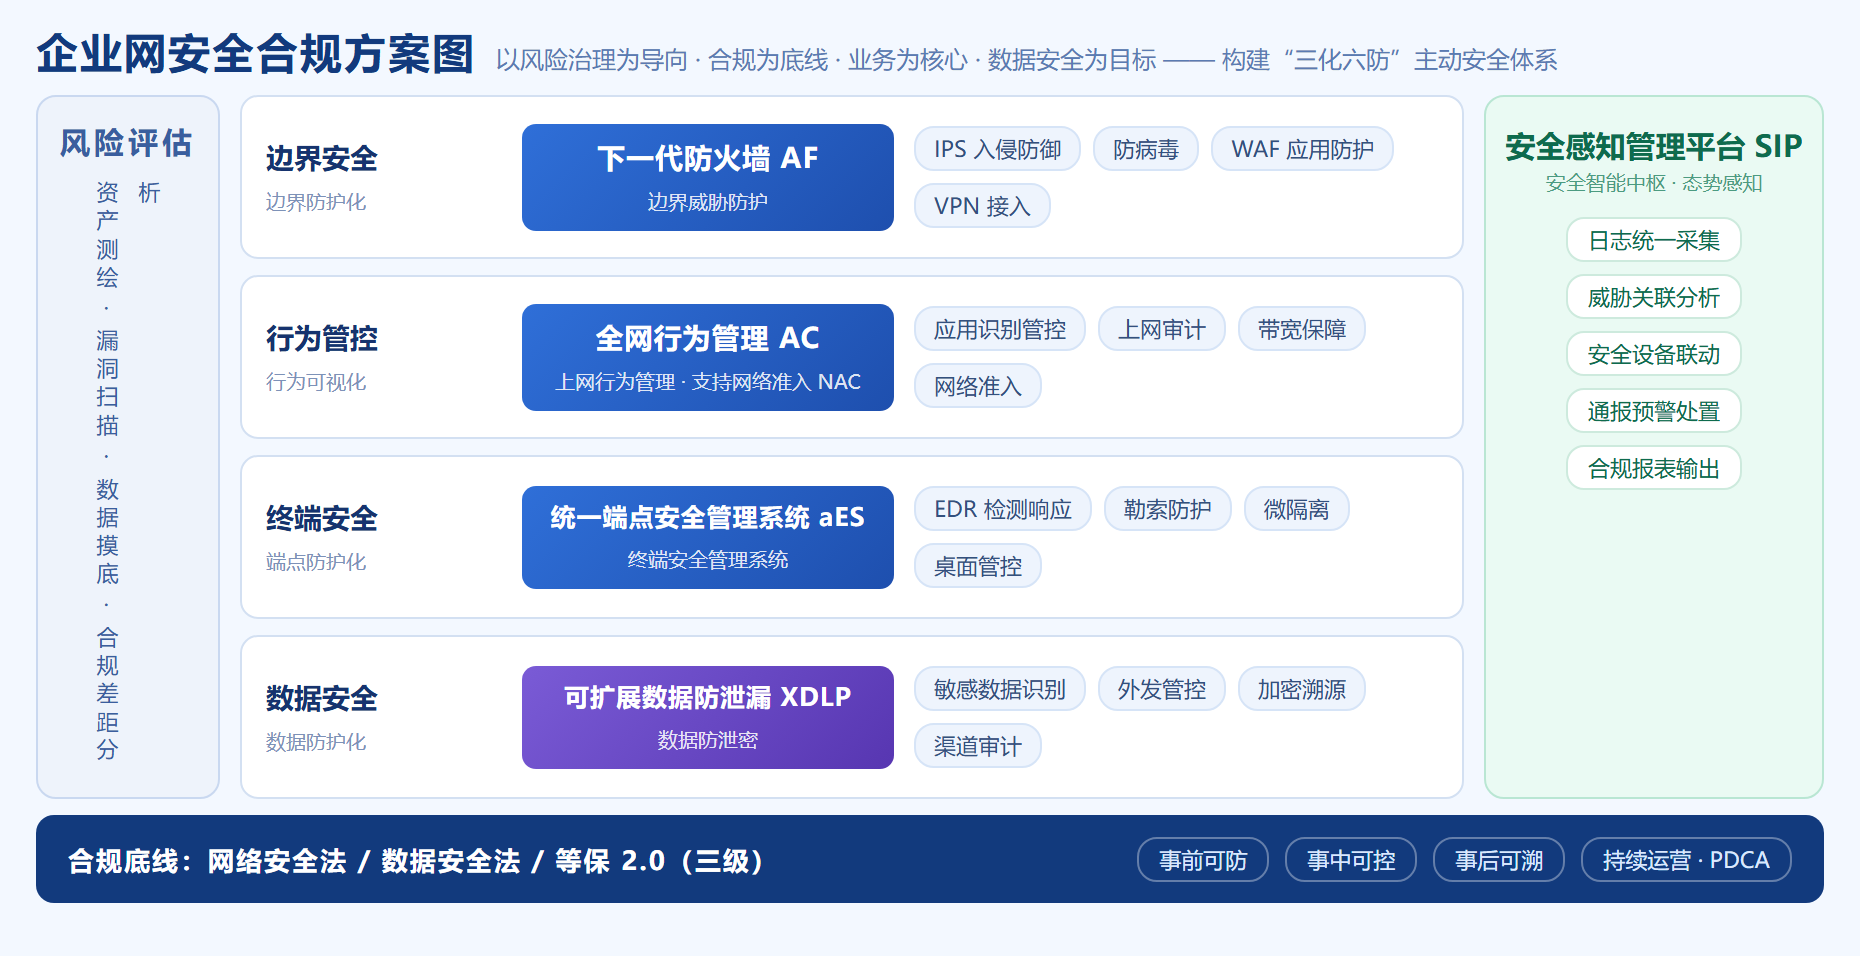
方案整体架构如下图:左侧以风险评估(资产测绘、漏洞扫描、数据摸底、合规差距分析)为起点,中间依次部署边界安全、行为管控、终端安全、数据安全四层防护,右侧由 SIP 作为安全智能中枢统一采集日志、关联分析并联动处置,底部对齐网络安全法、数据安全法、等保 2.0(三级)合规基线。
四、建设内容
建设内容按边界、行为、终端、数据、智能中枢五个部分展开,每部分均明确部署位置、核心能力与对应的合规条款,避免设备堆砌。
(一)边界安全:深信服下一代防火墙 AF
部署于互联网出口及核心区边界,替代传统防火墙与独立 IPS 的组合:
- 开启 IPS 入侵防御、防病毒、WAF 应用防护,实现 L3-L7 一体化边界防护;
- 利用 AI 引擎与云端威胁情报对 0day、伪装攻击做精准识别,降低对规则库的依赖;
- 分支与总部间通过 VPN 加密互联,满足传输保密性合规要求。
关键动作:上线后按业务系统逐条梳理策略,清理"any to any"宽泛规则,策略最小化本身就是等保测评项。
(二)行为管控:全网行为管理(支持网络准入 NAC)
部署于办公网核心,解决"人"的管控问题:
- 用户认证与准入:对接 AD/企业微信,实名上网,未认证终端不得入网;
- 上网管控:按部门/岗位差异化放行应用,封堵违规外联与非业务流量,保障 OA、研发等关键业务带宽;
- 行为审计:上网记录留存 6 个月以上,满足网络安全法第二十一条日志留存要求;
- 可扩展 XDLP:后续按需在同一平台订阅数据防泄密能力,保护每一次数据流动。
(三)终端安全:统一端点安全管理系统 aES
在全员 PC、服务器及虚拟机上部署统一端点安全管理系统:
- NGAV 下一代防病毒 + EDR 检测响应,AI 引擎防护勒索病毒、无文件攻击、0day 漏洞利用;
- 防勒索专项能力:关键目录加固、可信进程防护、核心资产秒级备份,中招可恢复;
- 资产梳理与漏洞管理:终端资产自动测绘,漏洞按"真实可利用性"排序修复,避免盲目打补丁;
- 外设管控:U盘、蓝牙等外设通道统一管制,与 XDLP 协同封堵数据出口。
(四)数据安全:可扩展数据防泄漏 XDLP
以数据为中心,覆盖"获取—变形—传输"全流程:
- 敏感数据识别:内置通用规则模板(身份证号、银行卡号、源代码等),支持按业务自定义分级分类;
- 外发管控:对企微、网盘、邮箱、U盘、打印等外发通路精确管控,敏感文件终端侧直接阻断;
- 审计溯源:外发事件记录人员、终端、操作、现场截屏与原文件,事件可一键反查全链路,满足数据安全法对数据处理活动可追溯的要求。
(五)安全智能中枢:安全感知管理平台 SIP
安全感知管理平台 SIP 作为全网安全"大脑",是四层防护从"各管一段"走向"检测响应闭环"的关键,集中管理各防护节点:
- 日志统一汇聚:集中采集 AF、全网行为管理 AC、aES、XDLP 的日志与告警,解决设备各管一段、数据散落的问题;
- 威胁关联分析:跨设备做关联分析,把零散告警还原成完整攻击故事线,看清攻击从哪来、打到哪、影响谁;
- 高级威胁检测:配合沙箱与云端威胁情报,识别潜伏在流量中的隐蔽攻击与未知威胁;
- 设备联动处置:发现失陷主机后一键联动 AF 阻断、aES 隔离,实现"一处发现、全网处置";
- 告警降噪与工单化运营:把海量告警收敛为可处置事件,实现"事前可防、事中可控、事后可溯";
- 合规报表输出:输出等保合规报表与态势大屏,测评与日常迎检直接取数。
SIP 的价值不在于多一台设备,而在于把前面四层防护的能力串成闭环:单独部署 AF、AC、aES、XDLP 只能各自告警,接入 SIP 后才能真正做到检测、研判、处置、复盘的完整链路。
五、合规映射
| 合规要求 | 对应建设内容 |
|---|---|
| 网络安全法:等级保护、日志留存 | AF + 全网行为管理 行为审计留存 6 个月,SIP 合规报表 |
| 数据安全法:数据分类分级、风险监测 | XDLP 敏感数据识别与外发管控,SIP 风险可视 |
| 等保 2.0 三级:安全区域边界、安全计算环境、安全管理中心 | AF 边界防护、aES 计算环境防护、SIP 安全管理中心 |
| 个人信息保护法:个人信息处理可追溯 | XDLP 个人信息外发审计与溯源 |
六、实施路线
| 阶段 | 周期 | 内容 |
|---|---|---|
| 一期:摸底评估 | 2-4 周 | 资产测绘、漏洞扫描、数据摸底、合规差距分析,输出评估报告 |
| 二期:防护建设 | 6-8 周 | AF、全网行为管理、aES 依次上线,策略按业务梳理,最小化授权 |
| 三期:数据与中枢 | 4-6 周 | XDLP 策略调优,SIP 完成全网日志接入与联动配置 |
| 四期:常态运营 | 持续 | 每日告警巡检、每月漏洞修复、每季度策略评审与应急演练 |
七、预期成效
- 安全能力从"单点设备"升级为"体系化主动防御",检测与处置形成闭环;
- 满足等保 2.0、网络安全法、数据安全法等合规要求,迎检从突击变常态;
- 勒索、钓鱼、数据泄露等主要风险场景有对应技术手段兜底,安全事件影响面可控;
- 安全策略与业务融合,关键业务带宽与访问体验不受影响,安全建设从"成本项"转为"业务保障项"。